פורסם 25 ביוני 2026
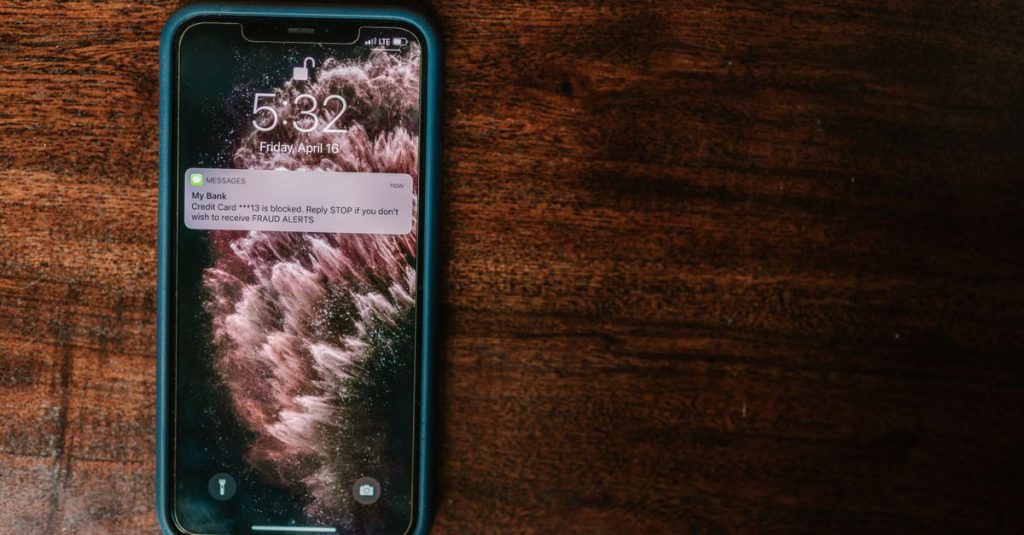
פישינג SMS וואטסאפ, המכונה סמישינג (Smishing), הוא ניסיון הונאה שמגיע בהודעת טקסט או בהודעת וואטסאפ במקום במייל. הכלל הפשוט שמונע כמעט את כל הנפילות: אף גוף רשמי בישראל לא מבקש פרטי אשראי, סיסמה או קוד אימות בהודעה. מי שמקבל הודעה כזו לא צריך להחליט אם היא אמיתית, אלא פשוט לסגור אותה ולפנות לגוף עצמו דרך האפליקציה או מספר טלפון מוכר.
למה פישינג בהודעות עובד טוב יותר מפישינג במייל
הרעיון מאחורי פישינג זהה בשני הערוצים: להתחזות לגורם מוכר כדי לגנוב פרטים או כסף. ההבדל הוא בסביבה. תיבת מייל נפתחת בדרך כלל במחשב, עם מסך רחב, שורת נמען מלאה ואפשרות לרחף מעל קישור ולראות לאן הוא מוביל. הודעת SMS נקראת על מסך קטן, תוך כדי הליכה, בממוצע של שניות ספורות.
כדאי לקרוא גם: אבטחת סייבר לעסק קטן: 12 צעדים שאפשר ליישם בלי איש IT · איך לזהות מייל פישינג ולהגן על העסק: מדריך שלב-אחר-שלב · מדיניות BYOD לעסק קטן: סיכוני סייבר וכך מתגוננים
יש כאן גם פער של אמון. שנים של מסננים, אזהרות ומדריכים לימדו רבים לחשוד במיילים. הודעות טקסט, לעומת זאת, נתפסות כערוץ "רציני" יותר: שם מגיעים קודי אימות, תזכורות לתורים ועדכוני משלוחים. התוקפים פשוט נכנסו לתוך הציפייה הזו.
ההבדלים המעשיים בין שני סוגי הפישינג
| מאפיין | פישינג במייל | פישינג ב-SMS ובוואטסאפ |
|---|---|---|
| זיהוי השולח | אפשר לבדוק כתובת מלאה ודומיין | שם שולח ניתן לזיוף, או מספר לא מוכר בלבד |
| בדיקת קישור | אפשר לרחף ולראות יעד | קישור מקוצר, לרוב בלי דרך נוחה לבדוק |
| סינון אוטומטי | מסנני ספאם בוגרים ויעילים | סינון חלקי, בוואטסאפ כמעט ולא קיים |
| זמן תגובה טיפוסי | דקות עד שעות | שניות, לרוב תוך כדי עיסוק אחר |
| אורך המסר | מאפשר טעויות ניסוח בולטות | שורה או שתיים, קשה לזהות שגיאות |
| וקטור נוסף | קבצים מצורפים נגועים | שיחת המשך, הקלטה קולית או "נציג" שמתקשר |
התרחישים הנפוצים בישראל
רוב ההודעות שמסתובבות כאן נופלות לתוך כמה תבניות חוזרות:
- דואר ישראל וחברות שילוח: "החבילה ממתינה, נדרש תשלום דמי מכס של 3.90 ש"ח". הסכום זעום בכוונה, כי המטרה אינה הכסף אלא פרטי הכרטיס.
- הבנק: "זוהתה פעילות חריגה בחשבון, לחצו לאימות". לעיתים ההודעה נכנסת לשרשור ההודעות האמיתי של הבנק, כי שם השולח ניתן לזיוף.
- חברת החשמל: "חוב בסך 84 ש"ח, החשמל ינותק היום בשעה 16:00". שילוב של סכום נמוך ואיום מיידי.
- גופים ממשלתיים: הודעות על "החזר מס" או "זכאות" שממתינים לאישור פרטים.
- וואטסאפ משפחתי: "היי אמא, הטלפון שלי נשבר, זה המספר החדש שלי", ואחריה בקשה להעביר כסף דחוף.
- חטיפת חשבון וואטסאפ: בקשה מ"חבר" להעביר קוד בן שש ספרות שהגיע בטעות. הקוד הוא למעשה קוד ההתחברות לחשבון שלכם.
טבלת דגלים אדומים מול צעדי אימות
| דגל אדום בהודעה | מה זה אומר בפועל | צעד האימות הנכון |
|---|---|---|
| קישור מקוצר או דומיין מוזר | הכתובת האמיתית מוסתרת | לא ללחוץ. להיכנס לאתר או לאפליקציה הרשמית באופן עצמאי |
| לחץ זמן ואיום ("תוך שעתיים", "ינותק היום") | ניסיון לעקוף שיקול דעת | להשהות. גופים רשמיים לא מנתקים שירות בהתראת SMS יחידה |
| בקשת פרטי אשראי או CVV | סימן ודאי להונאה | לעצור מיד. אף גוף לא גובה כך דרך קישור בהודעה |
| בקשה לקוד אימות שהתקבל | ניסיון להשתלט על חשבון | לא להעביר קוד לאף אחד, גם לא ל"נציג" |
| סכום קטן וחריג לתשלום | מלכודת להזנת כרטיס | לבדוק בחשבון האישי באתר הגוף |
| פנייה כללית בלי שם או מספר לקוח | הודעה שנשלחה להמונים | להתקשר למספר המוכר, לא למספר שבהודעה |
| מספר שולח פרטי שמתחזה לחברה | חברות שולחות משם שולח רשום | לחסום ולדווח כספאם |
מה מיוחד בוואטסאפ, ולמה הוא מסוכן יותר
ב-SMS ההונאה מסתיימת בדרך כלל בקישור. בוואטסאפ מתחיל דיאלוג, ודיאלוג בונה אמון. התוקף עונה, מסביר, נשמע סבלני, לפעמים שולח הקלטה קולית. הקורבן כבר לא קורא הודעה חשודה אלא מנהל שיחה עם מישהו שמתנהג כמו אדם אמיתי.
בנוסף, וואטסאפ מציג תמונת פרופיל ושם, שני פרטים שקל לחקות. מי שמקבל בקשה כספית או בקשת פרטים מאדם מוכר, גם אם התמונה נראית נכונה, כדאי שיסגור את האפליקציה ויתקשר למספר השמור באנשי הקשר. שיחת טלפון אחת מפרקת כמעט כל תרחיש כזה.
הגדרות שכדאי לשנות מראש
- להפעיל אימות דו-שלבי בוואטסאפ עצמו, כך שגם מי שמשיג את קוד ה-SMS לא ייכנס לחשבון בלי קוד PIN נוסף.
- להגביל את הצגת תמונת הפרופיל ופרטי המצב ל"אנשי הקשר שלי".
- לכבות הורדה אוטומטית של מדיה מאנשי קשר לא מוכרים.
אותו עיקרון חל על כל חשבון חשוב אחר, בדיוק כפי שמפורט במדריך שלנו להפעלת אימות דו-שלבי: סיסמה לבדה כבר לא מספיקה, והשכבה השנייה היא זו שעוצרת את הנזק גם אחרי שהפרטים דלפו.
מה עושים אם כבר נלחץ הקישור
- לנתק את המכשיר מהאינטרנט אם הורד קובץ כלשהו.
- אם הוזנו פרטי אשראי: להתקשר מיד לחברת האשראי ולבקש חסימה. הפעולה הזו עולה כמה דקות ולרוב חוסכת את החיוב.
- אם הוזנה סיסמה: להחליף אותה בכל שירות שבו היא שימשה, ולא רק באתר שבו הוזנה.
- לבדוק בהגדרות וואטסאפ אם יש מכשירים מקושרים שאינם מוכרים, ולנתק אותם.
- לדווח למערך הסייבר הלאומי בטלפון 119 ולהגיש תלונה במשטרה כשמדובר בנזק כספי.
עסק קטן: למה זה חמור יותר
אצל עצמאים ועסקים קטנים הטלפון הוא גם ארנק, גם קופה וגם ארכיון לקוחות. הודעה אחת שמצליחה יכולה להוביל לחשבון בנק עסקי, לכרטיס אשראי של החברה או לקבוצות וואטסאפ עם לקוחות. שלושה צעדים זולים מצמצמים את רוב הסיכון: הפרדה בין כרטיס אשראי עסקי לפרטי, הגדרת תקרת חיוב יומית, וסיכום פשוט עם העובדים שכל בקשה להעברת כסף מאומתת בשיחה קולית, גם אם היא הגיעה לכאורה מהמנהל.
כדאי גם לדעת שהעיקרון חוזר על עצמו בכל תחום דיגיטלי שבו מתנהל כסף, מרכישת ציוד ועד התקשרויות מול ספקים. מי שמתכנן, למשל, השקעה גדולה כמו מערכת סולארית לעסק, ייתקל בהצעות מחיר בוואטסאפ ובבקשות מקדמה. גם שם הכלל זהה: לאמת את הגורם מול מספר רשמי לפני שמעבירים אגורה.
שאלות נפוצות
האם עצם פתיחת הודעת SMS מסוכנת?
לא. קריאת ההודעה עצמה אינה מדביקה את המכשיר. הסיכון מתחיל בלחיצה על הקישור, בהזנת פרטים או בהתקנת אפליקציה מחוץ לחנות הרשמית. אפשר לקרוא בשקט ואז למחוק.
איך אפשר לדעת אם הודעה מהבנק אמיתית?
הדרך היחידה האמינה היא לא לבדוק את ההודעה אלא לעקוף אותה: להיכנס לאפליקציית הבנק או להתקשר למספר שמופיע בגב הכרטיס. אם יש התראה אמיתית, היא תופיע גם שם. הודעה שלא מוצאת לה אישור בערוץ הרשמי אינה אמיתית.
למה ההודעה נכנסה לשרשור האמיתי של הבנק בטלפון שלי?
מערכת ה-SMS מקבצת הודעות לפי שם השולח, ושם שולח אלפאנומרי ניתן לזיוף בקלות יחסית. לכן הופעה בתוך שרשור מוכר אינה הוכחה לאמיתות ההודעה, והיא אחד הדברים שהופכים את הערוץ הזה למטעה במיוחד.
מה ההבדל בין זיהוי מייל פישינג לזיהוי הודעת פישינג?
בזיהוי מייל בודקים בעיקר את כתובת השולח, את הדומיין ואת הקבצים המצורפים, כפי שמפורט במדריך זיהוי מייל הפישינג שלנו. בהודעות טקסט אין כמעט מה לבדוק, ולכן העיקרון מתהפך: במקום לנתח את ההודעה, מאמתים את התוכן שלה מול הגוף עצמו.
כמה שווה להשקיע באפליקציית הגנה לנייד?
פתרונות חסימה והגנה לנייד נעים בדרך כלל בין עשרות בודדות למאות שקלים בשנה, והמחירים משתנים בין ספקים ובין מסלולים. אצל רוב המשתמשים הפרטיים ההגנות המובנות במערכת ההפעלה יחד עם הרגלי אימות נכונים נותנות את עיקר התועלת, בעוד שעסקים עם מכשירים מנוהלים ימצאו ערך מוסף בפתרון ייעודי.
לסיכום
סמישינג אינו מתוחכם יותר מפישינג במייל, הוא פשוט מגיע במקום שבו הקשב נמוך והאמון גבוה. אין צורך בידע טכני כדי להתגונן, אלא בהרגל אחד: כל הודעה שמבקשת פרטים, כסף או קוד, ובוודאי כזו שמלווה בלחץ זמן, נבדקת מחוץ להודעה עצמה. שיחת טלפון אחת למספר מוכר שווה יותר מכל אפליקציית אבטחה.

כותב טכנולוגיה ותעשייה
עידו רזניק כותב על טכנולוגיה מנקודת המבט של מי שצריך להשתמש בה, לא של מי שמוכר אותה. אחרי שנים בתפעול ובניהול פרויקטים בתעשייה, הוא עבר לכתיבה ומתמקד בחדשנות תעשייתית, אנרגיה, סייבר לעסקים קטנים וכלים דיגיטליים. מאמין שכל טכנולוגיה מסובכת אפשר להסביר בשלוש פסקאות.