פורסם 12 באוגוסט 2026
אבטחת סייבר לעסק קטן לא דורשת מחלקת IT, תקציב של תאגיד או הבנה עמוקה ברשתות. רוב הנזק מגיע מכמה תקלות שחוזרות על עצמן: סיסמה שדלפה, מייל פישינג שנפתח, גיבוי שלא היה, מחשב שלא עודכן. יש כאן פרדוקס שחוזר על עצמו שוב ושוג: בעלי עסקים קונים אנטי-וירוס יקר ומדלגים על הדבר הזול שבאמת מגן, אימות דו-שלבי. 12 הצעדים במאמר סוגרים את הפרצות האלה, רובם בחינם או בעשרות שקלים בחודש, ושעה-שעתיים עבודה מספיקות לכל אחד. בטבלה בסוף מסודר הכל לפי עלות ומאמץ.
למה דווקא עסקים קטנים נפגעים
יש הנחה נפוצה שתוקפים מחפשים רק חברות גדולות עם הרבה כסף. זה פשוט לא נכון. רוב התקיפות שפוגעות בעסקים קטנים אינן ממוקדות בכלל: הן אוטומטיות, סורקות מיליוני כתובות מייל ושרתים ותוקפות את מי שנשאר פתוח. עסק עם סיסמה חלשה במייל, מחשב שלא עודכן שנה ושום גיבוי הוא היעד הנוח ביותר, לא בגלל מה שיש לו אלא בגלל כמה קל להיכנס.
כדאי לקרוא גם: מערכת ניהול מלאי לעסק קטן: איך בוחרים, מה זה עולה ומה חובה · מדיניות BYOD לעסק קטן: סיכוני סייבר וכך מתגוננים · ביטוח סייבר לעסק קטן: כמה זה עולה ומה כלול בפוליסה
יש בזה גם בשורה טובה: אפשר לצאת מרוב הרשימות בלי להשקיע הרבה. מכיוון שהתקיפות האלה מכוונות למכנה המשותף הנמוך, די להיות קצת יותר מוגנים מהממוצע. אגב, הביטוח הסייברי לא מחליף את זה; הוא משלם אחרי, לא מונע לפני. הצעדים שלהלן מסודרים מהדחוף לפחות-דחוף, ורובם לא דורשים יותר מהפעלת הגדרות שכבר קיימות בשירותים שהעסק משלם עליהם ממילא.
זהות וסיסמאות: שלושת הצעדים הראשונים
כמעט כל פריצה לעסק קטן מתחילה בחשבון: מישהו ניחש, גנב או שכנע לתת סיסמה. לכן שלושת הצעדים הראשונים עוסקים בזהות, והם גם אלה שנותנים את התמורה הגדולה ביותר על המאמץ.
צעד 1: אימות דו-שלבי על כל חשבון שחשוב
אימות דו-שלבי (2FA או MFA) מוסיף לסיסמה שלב נוסף, בדרך כלל קוד שמתחלף כל 30 שניות באפליקציה בטלפון. גם אם הסיסמה דלפה, בלי הטלפון אין כניסה. זה הצעד היחיד ברשימה שאפשר להגיד עליו בביטחון: הוא עוצר את רוב ניסיונות ההשתלטות על חשבונות, ועולה אפס.
סדר ההפעלה המומלץ: קודם המייל העסקי (כי דרכו מאפסים את כל שאר הסיסמאות), אחר כך הבנק ומערכת הסליקה, אחסון הענן, מערכת החשבוניות, חשבונות הפרסום ברשתות החברתיות, ולבסוף ניהול הדומיין והאתר. כדאי להשתמש באפליקציית אימות (Google Authenticator, Microsoft Authenticator או דומות) ולא ב-SMS כשיש אפשרות, ולהדפיס את קודי הגיבוי ולשמור אותם במקום פיזי נעול.
צעד 2: מנהל סיסמאות לכל העסק
הסיבה שאנשים משתמשים באותה סיסמה בעשרה מקומות היא לא עצלות, אלא שאי אפשר לזכור עשרים סיסמאות שונות וארוכות. מנהל סיסמאות פותר את זה: הוא מייצר סיסמה אקראית לכל שירות, שומר אותה מוצפנת וממלא אותה אוטומטית. מי שמשתמש בו צריך לזכור סיסמה ראשית אחת בלבד, וכדאי שהיא תהיה משפט ארוך ולא מילה.
לעסק עם כמה עובדים שווה לבחור בתוכנית עסקית ולא בגרסה האישית: היא מאפשרת לשתף סיסמאות משותפות (חשבון הספק, הדפוס, הפרסום) בלי לשלוח אותן בוואטסאפ, ולנתק גישה בלחיצה כשעובד עוזב. העלות המשוערת נעה בין כ-10 ל-25 שקלים למשתמש בחודש, תלוי בספק ובמספר המשתמשים, והמחירים משתנים.
צעד 3: הרשאות: כל אחד רואה רק מה שהוא צריך
העיקרון נקרא "הרשאה מינימלית" והוא פשוט: גישה למערכת ניתנת לפי תפקיד, לא לפי נוחות. מי שמטפל בשירות לקוחות לא צריך גישה לחשבון הבנק, ומי שמעלה תמונות לאתר לא צריך להיות מנהל-על של וורדפרס. הרשאות רחבות לא מסוכנות רק בגלל עובדים; הן מסוכנות כי כשהחשבון של אותו עובד נפרץ, התוקף מקבל את כל מה שהיה לו.
- להפריד בין חשבון מנהל (Admin) לחשבון עבודה יומיומי, גם במחשב עצמו וגם בשירותי הענן.
- לבטל חשבונות משותפים מסוג "office@" עם סיסמה שכולם יודעים; לכל אדם חשבון משלו.
- לרשום במסמך אחד מי יש לו גישה למה, ולסגור הרשאות ביום שעובד או פרילנסר מסיים.
להגן על המידע עצמו: גיבויים, עדכונים והגנת מחשבים
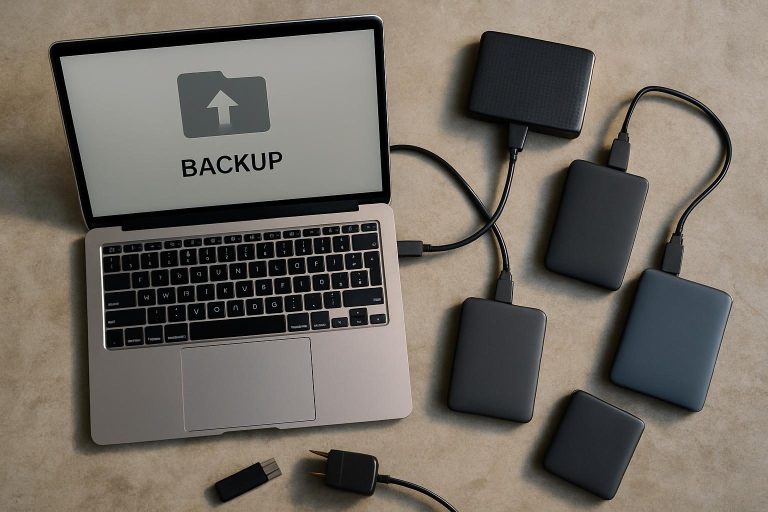
צעד 4: גיבויים לפי כלל 3-2-1
כלל 3-2-1 הוא הדרך הפשוטה לוודא שגיבוי יעבוד ביום שבו באמת צריך אותו: 3 עותקים של המידע (המקור ועוד שניים), על 2 סוגי מדיה שונים (למשל דיסק חיצוני ושירות ענן), ועותק 1 לפחות נמצא מחוץ למשרד. כך אף תקלה בודדת, לא שריפה, לא גניבה ולא כופרה, לא מוחקת את כל העותקים בבת אחת.
נקודה שמבלבלת הרבה בעלי עסקים: סנכרון לענן (Google Drive, OneDrive, Dropbox) הוא לא גיבוי. אם כופרה מצפינה קובץ במחשב, הגרסה המוצפנת מסתנכרנת לענן תוך שניות. גיבוי אמיתי שומר גרסאות היסטוריות, ולא נגיש בכתיבה מהמחשב היומיומי. בפועל זה מתורגם לשירות גיבוי ייעודי, ובנוסף דיסק חיצוני שמתחבר פעם בשבוע ומתנתק אחרי הגיבוי.
עלות משוערת: דיסק חיצוני ב-200-400 שקלים חד-פעמי, ושירות גיבוי ענן עסקי בכמה עשרות שקלים בחודש למחשב, תלוי בנפח. יש צעד שרוב העסקים מדלגים עליו: בדיקת שחזור. פעם ברבעון, לבחור קובץ אקראי ולשחזר אותו בפועל. גיבוי שלא שוחזר אף פעם הוא הנחה, לא ביטוח.
צעד 5: עדכונים אוטומטיים, בלי "אחר כך"
רוב הפרצות שמנוצלות בתקיפות אוטומטיות הן פרצות שכבר תוקנו מזמן; מי שנפגע פשוט לא התקין את התיקון. עדכונים לא צריכים להיות החלטה יומית של מישהו. מערכת ההפעלה, הדפדפן, האנטי-וירוס ואפליקציות הטלפון, כולם צריכים לרוץ על עדכון אוטומטי. אם לעסק יש אתר וורדפרס, גם התוספים והתבנית נכללים בזה, ושם דווקא נמצאות הרבה מהבעיות בשטח. הנתב במשרד הוא המכשיר שהכי שוכחים: שווה להיכנס לממשק שלו פעם בחצי שנה ולבדוק אם יצאה קושחה חדשה.
צעד 6: הגנה על המחשבים עצמם
מי שעובד על Windows 10 או 11 כבר משלם על אנטי-וירוס בעקיפין: Microsoft Defender מובנה, מעודכן, ומספיק לרוב העסקים הקטנים, בתנאי שהוא פעיל ולא הושבת בטעות על ידי תוכנת ניסיון שפג תוקפה. במק המצב דומה. מה שכן שווה לבדוק: שחומת האש פועלת, שהצפנת הדיסק (BitLocker או FileVault) מופעלת, ושאין תוכנות פרוצות על אף מחשב, כי הן אחת הדרכים הנפוצות להכניס נוזקה פנימה בלי לשים לב. פתרון EDR עסקי בתשלום (בטווח של 15-40 שקלים למכשיר בחודש) הוא שדרוג הגיוני לעסק עם מידע רגיש במיוחד. אבל זו לא נקודת ההתחלה.
הגורם האנושי: פישינג והדרכת עובדים
אפשר להשקיע בכל הכלים שבעולם ועדיין ליפול על מייל אחד שנראה כמו חשבונית מספק מוכר. פישינג הוא נקודת הכניסה השכיחה ביותר לעסקים קטנים, ואין נגדו פתרון טכנולוגי מלא. בפועל עוזרים רק שני צעדים ארגוניים פשוטים.
צעד 7: הדרכה קצרה, ולא פעם אחת
הדרכת סייבר לעובדים לא צריכה להיות מצגת של שעתיים. עשרים דקות פעם ברבעון, עם דוגמאות אמיתיות של מיילים שהגיעו לעסק, עושות יותר. הדגשים שכדאי לחזור עליהם: דחיפות מלאכותית ("החשבון ייחסם היום"), בקשה לשנות פרטי בנק, קובץ מצורף לא צפוי, כתובת שולח שדומה-אך-לא-זהה, וקישור שמוביל לעמוד התחברות. שווה לדעת גם את הסיכון ההפוך: סימולציות פישינג תכופות מדי מלמדות עובדים לחשוד בכל מייל, ואז דווקא ההודעה האמיתית נטבעת בין אזעקות שווא קודמות. הכלל הכי חשוב הוא לא טכני: מי שלחץ בטעות צריך לדעת שמדווחים מיד ולא נענשים. עובד שמסתיר לחיצה מפחד הוא הסיכון האמיתי.
צעד 8: נוהל "שתי עיניים" לכסף ולפרטים
סוג ההונאה שגורם את הנזק הכספי הגדול ביותר לעסקים קטנים הוא לא וירוס אלא מייל: "שינינו חשבון בנק, נא להעביר לכאן", לכאורה מספק או ממנהל. הפתרון עולה אפס. כל בקשה לשינוי פרטי תשלום, להעברה דחופה או למסירת פרטי גישה מאומתת בערוץ שני, בטלפון למספר שכבר מוכר, ולא למספר שמופיע במייל החשוד. כשהנוהל כתוב ומוכר לכל מי שנוגע בכסף, הלחץ של "המנהל ביקש עכשיו" מתפוגג.
הרשת והמכשירים: Wi-Fi, ניידים ומה שמתחבר אליהם
צעד 9: Wi-Fi במשרד
נתב שהספק התקין לפני חמש שנים ואף אחד לא נגע בו מאז הוא נקודת התורפה הקלאסית. ראיתי את זה בלא מעט משרדים. רשימת הבדיקה קצרה:
- לשנות את סיסמת הניהול של הנתב (לא רק את סיסמת ה-Wi-Fi) מברירת המחדל.
- לוודא שההצפנה היא WPA2 לפחות, ורצוי WPA3 אם הנתב תומך.
- להקים רשת אורחים נפרדת ללקוחות ולמכשירים חכמים (מדפסת, מצלמות, טלוויזיה), כך שמי שמחובר אליה לא רואה את מחשבי העסק.
- לכבות WPS וגישה לניהול מרחוק אם לא משתמשים בהם.
אם הנתב ישן מכדי לתמוך בזה, נתב חדש ברמה עסקית-קטנה עולה בטווח של 300-700 שקלים. הוצאה חד-פעמית, ושלא חוזרת.
צעד 10: מכשירים ניידים
הטלפון של בעל העסק הוא המכשיר עם הגישה הרחבה ביותר: מייל, בנק, וואטסאפ עם לקוחות, אפליקציית האימות הדו-שלבי. ארבע הגדרות מכסות את רוב הסיכון: נעילת מסך עם קוד או ביומטריה, הצפנה (מופעלת כברירת מחדל ברוב המכשירים החדשים, אבל שווה לבדוק), שירות "מצא את המכשיר" עם אפשרות מחיקה מרחוק, ועדכונים אוטומטיים. למחשבים ניידים שיוצאים מהמשרד: אותם כללים, ובנוסף להימנע מרשתות Wi-Fi פתוחות וציבוריות. חיבור דרך נקודה חמה מהטלפון עדיף. VPN לא חובה כאן, זו הוצאה שרוב העסקים הקטנים פשוט לא צריכים.
צעד 11: סקירה רבעונית של מי מחובר למה
אבטחה נשחקת בשקט: פרילנסר שסיים לפני שנה ועדיין מחובר לדרייב, תוסף אתר שאף אחד לא זוכר למה הותקן, טלפון ישן שנשאר מחובר לחשבון המייל. פעם ברבעון, שעה אחת, עוברים על רשימת החשבונות והמכשירים ומוחקים כל מה שלא בשימוש. בפועל, "פעם ברבעון" שרשום רק ביומן נעלם אחרי הפעם הראשונה. עובד יותר טוב לתלות את זה במשהו שכבר קורה כל רבעון, כמו הגשת הדוח למע"מ. שירותי המייל והענן הגדולים מציגים בהגדרות רשימה של מכשירים והתחברויות אחרונות, וזה המקום להתחיל.
צעד 12: תוכנית תגובה לאירוע על דף אחד
אירוע סייבר בעסק קטן לא נראה כמו בסרטים. הוא נראה כמו יום שלישי בבוקר, המחשב מציג הודעת כופר, ולקוח מתקשר לשאול למה הגיע ממנו מייל מוזר. באותם רגעים אין זמן לחשוב. אז חושבים מראש. תוכנית תגובה לעסק קטן היא דף אחד, מודפס ושמור גם מחוץ למחשב, שעונה על שש שאלות:
- מה מנתקים קודם: את המחשב הנגוע מהרשת (כבל ו-Wi-Fi), בלי לכבות אותו אם אפשר, כדי לשמר ראיות.
- למי מתקשרים: איש או אשת IT חיצוניים שמכירים את העסק, הבנק לחסימת העברות, חברת הביטוח אם יש פוליסת סייבר, ויועץ משפטי אם נחשף מידע של לקוחות.
- איפה הגיבויים ואיך משחזרים: כולל הסיסמה לשירות הגיבוי, שמורה מחוץ למחשב שנפגע. גיבוי שמחובר לרשת כל הזמן נחשף לא פחות מהמחשב עצמו, ולכן שווה לנתק אותו פיזית בין גיבוי לגיבוי.
- באיזה סדר מאפסים סיסמאות: מייל תחילה, אחר כך כל מה שמקושר אליו.
- מה אומרים ללקוחות ולעובדים: נוסח קצר ומוכן מראש, כדי שלא יישלחו הודעות סותרות.
- למי מדווחים: אפשר לפנות למוקד 119 של מערך הסייבר הלאומי, שמספק סיוע ראשוני ומידע לעסקים שנפגעו, ולמשטרה במקרה של נזק כספי.
כתיבת הדף לוקחת שעה. הערך שלה נמדד ביום שבו צריך אותה. ההבדל בין עסק שחוזר לעבוד תוך יומיים לעסק שנסגר הוא כמעט תמיד אותה שאלה: היה גיבוי מנותק, וידעו למי להתקשר.
טבלת עלות ומאמץ: 12 הצעדים במבט אחד
המחירים כאן הם הערכה לעסק של 3-10 עובדים, נכונים למועד הכתיבה ונעים בין ספק לספק. "מאמץ ראשוני" הוא זמן ההקמה. "תחזוקה" הוא מה שנשאר אחרי זה – ולרוב זה בדיוק החלק שנשכח.
| # | הצעד | עלות משוערת | מאמץ ראשוני | תחזוקה שוטפת | עדיפות |
|---|---|---|---|---|---|
| 1 | אימות דו-שלבי | 0 ₪ | 1-2 שעות | כמעט אפס | גבוהה מאוד |
| 2 | מנהל סיסמאות | 0-25 ₪ למשתמש בחודש | 2-4 שעות (כולל העברת סיסמאות) | נמוכה | גבוהה מאוד |
| 3 | הרשאות מינימליות | 0 ₪ | 1-2 שעות | בכל קליטה או עזיבה | גבוהה |
| 4 | גיבויים 3-2-1 | 200-400 ₪ חד-פעמי + 20-80 ₪ בחודש | 2-3 שעות | בדיקת שחזור רבעונית | גבוהה מאוד |
| 5 | עדכונים אוטומטיים | 0 ₪ | שעה | בדיקת נתב פעמיים בשנה | גבוהה |
| 6 | הגנת מחשבים (Defender, הצפנה) | 0 ₪ (EDR: 15-40 ₪ למכשיר בחודש) | שעה | נמוכה | בינונית-גבוהה |
| 7 | הדרכת עובדים על פישינג | 0 ₪ (זמן עבודה) | שעת הכנה | 20 דקות ברבעון | גבוהה |
| 8 | נוהל אימות לבקשות כסף | 0 ₪ | חצי שעה | אפס | גבוהה מאוד |
| 9 | Wi-Fi ונתב | 0 ₪ (נתב חדש: 300-700 ₪) | 1-2 שעות | בדיקת קושחה פעמיים בשנה | בינונית |
| 10 | מכשירים ניידים | 0 ₪ | חצי שעה למכשיר | נמוכה | בינונית-גבוהה |
| 11 | סקירת גישות רבעונית | 0 ₪ | שעה | שעה ברבעון | בינונית |
| 12 | תוכנית תגובה לאירוע | 0 ₪ | 1-2 שעות | עדכון שנתי | גבוהה |
בשורה התחתונה: עסק של חמישה אנשים סוגר את כל 12 הצעדים בכמה מאות שקלים חד-פעמי, ועוד בערך 100-300 שקלים בחודש, תלוי אילו שירותים נבחרים – ובסביבות 15-20 שעות עבודה, מפוזרות על פני חודש. התקציב כאן לא באמת הבעיה. הבעיה היא המשמעת אחרי החודש הראשון: בדיקת גיבוי שלא מתבצעת, סקירת הרשאות שנשכחת ברבעון השני.
מאיפה מתחילים: תוכנית ל-30 יום
לנסות לעשות הכול בשבוע אחד היא הדרך הבטוחה לא לסיים. חלוקה שעובדת בפועל:
- שבוע 1: לסגור את הדלת הקדמית. אימות דו-שלבי על המייל, הבנק והענן (צעד 1), ונוהל אימות לבקשות כסף (צעד 8). שני הצעדים שתופסים את רוב התקיפות. שניהם בחינם.
- שבוע 2: לוודא שאפשר להתאושש. גיבוי 3-2-1 עם בדיקת שחזור ראשונה (צעד 4), ועדכונים אוטומטיים על כל המכשירים (צעד 5). גיבוי שלא נבדק הוא לא גיבוי, רק תקווה.
- שבוע 3: לסדר סיסמאות וגישות. מנהל סיסמאות לכל הצוות (צעד 2), הפרדת הרשאות (צעד 3), וסקירה ראשונה של מי מחובר למה (צעד 11). זה הצעד שהכי מתפתים לדלג עליו, כי הוא דורש לשנות הרגלים, לא רק להתקין משהו.
- שבוע 4: לסגור את השאר. נתב ו-Wi-Fi (צעד 9), מכשירים ניידים (צעד 10), בדיקת הגנת המחשבים (צעד 6), הדרכה ראשונה לעובדים (צעד 7), ודף תוכנית תגובה (צעד 12).
שאלות נפוצות
עסק של שניים-שלושה אנשים באמת צריך את כל זה?
כן, ודווקא בעסק כזה זה קל יותר: פחות חשבונות, פחות מכשירים, פחות אנשים להדריך. הסיכון לא נמדד בגודל העסק, אלא במה שיש לו להפסיד: גישה לחשבון הבנק, מידע על לקוחות, והיכולת לעבוד מחר בבוקר. במקרים שראיתי, עסק קטן שנפגע מתאושש הרבה יותר לאט, פשוט כי אין מחשב רזרבי ואין מי שיחליף את התפקיד.
מה ההבדל בין גיבוי בענן לסנכרון בענן?
סנכרון, כמו Drive, OneDrive או Dropbox, משכפל את המצב הנוכחי של הקבצים לכל המכשירים, כולל מחיקות והצפנות. גיבוי שומר עותקים היסטוריים שאפשר לחזור אליהם גם אחרי שהמקור נפגע. חלק משירותי הסנכרון מציעים היסטוריית גרסאות, אבל לרוב היא מוגבלת לכמה ימים או שבועות, ולא תמיד תתפוס תקיפה שהתגלתה באיחור. זה לא תחליף לגיבוי שמנותק מהמחשב היומיומי.
אימות דו-שלבי ב-SMS מספיק?
טוב בהרבה מכלום. אם זו האפשרות היחידה שהשירות מציע, כדאי להפעיל אותה בלי לחשוב פעמיים. עם זאת, קוד ב-SMS ניתן לחטיפה בתרחישים מסוימים (החלפת סים היא הדוגמה הקלאסית), ולכן כשיש בחירה, אפליקציית אימות או מפתח פיזי עדיפים. לחשבונות הקריטיים ביותר, המייל והבנק, שווה לעבור לאפליקציה.
כמה זה עולה בסך הכול?
לעסק של 3-10 עובדים, רוב הצעדים עולים אפס. השאר מסתכם בכמה מאות שקלים חד-פעמי, דיסק גיבוי ואם צריך נתב, ובטווח של בערך 100-300 שקלים בחודש למנהל סיסמאות וגיבוי ענן. המחירים משתנים לפי ספק ונפח, אבל בכל תרחיש הם נמוכים בסדרי גודל מיום עבודה אחד שאבד.
מה עושים ברגע שמזהים פריצה?
מנתקים את המכשיר הנגוע מהרשת, לא משלמים כופר לפני שמתייעצים, ומאפסים את סיסמת המייל ממכשיר נקי. פונים לעזרה מקצועית ולמוקד 119. אחר כך עוברים על רשימת החשבונות המקושרים ובודקים מה נחשף, כי זה בדיוק השלב שמדלגים עליו בלחץ. אם יש דף תוכנית תגובה, זה הרגע לפתוח אותו.
לסיכום
אבטחת סייבר לעסק קטן היא לא פרויקט טכנולוגי אלא סדרה של הרגלים: שלב אימות נוסף, סיסמה שלא חוזרת על עצמה, גיבוי שבאמת נבדק, עדכון שלא נדחה, ושיחת טלפון לפני העברת כסף. גיבוי שלא נבדק הוא לא גיבוי, הוא רק תקווה. שנים-עשר הצעדים כאן לא דורשים איש IT. מה שהם דורשים זה חודש של תשומת לב, ואחר כך שעה ברבעון. זה מחיר נמוך על היכולת לפתוח את המחשב בבוקר ולדעת שהעסק עדיין שם.

כותב טכנולוגיה ותעשייה
עידו רזניק כותב על טכנולוגיה מנקודת המבט של מי שצריך להשתמש בה, לא של מי שמוכר אותה. אחרי שנים בתפעול ובניהול פרויקטים בתעשייה, הוא עבר לכתיבה ומתמקד בחדשנות תעשייתית, אנרגיה, סייבר לעסקים קטנים וכלים דיגיטליים. מאמין שכל טכנולוגיה מסובכת אפשר להסביר בשלוש פסקאות.